
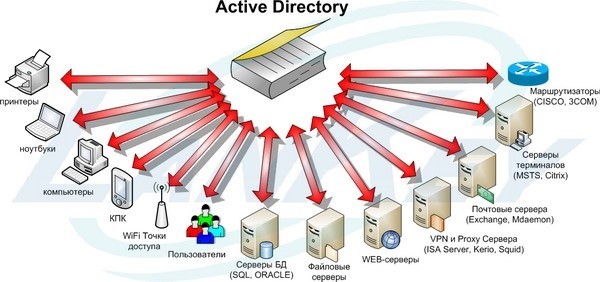
Служба каталогов остаётся фундаментом корпоративной ИТ-инфраструктуры, даже когда пользователи об этом не задумываются. Именно она проверяет пароли при входе в систему, определяет, какие ресурсы доступны сотруднику, и синхронизирует изменения между офисами и дата-центрами. Когда каталог работает стабильно, его никто не замечает. Когда он даёт сбой, останавливается работа целых подразделений: люди не могут войти в почту, открыть файлы, запустить бизнес-приложение. Управление службой каталогов превращается из рутинной задачи администратора в стратегическую функцию, от которой зависит непрерывность бизнеса и информационная безопасность.
Почему служба каталогов требует управляемого подхода
Служба каталогов хранит учётные записи пользователей, компьютеров, групп и сервисов, а также правила доступа к ресурсам. В крупной организации количество объектов измеряется тысячами, и ручное изменение каждого из них быстро становится невыполнимым. Без системного управления накапливаются учётные записи уволенных сотрудников с активными правами, дублирующиеся группы, устаревшие политики безопасности и запутанная структура организационных подразделений. Каждый из этих факторов создаёт риски: от несанкционированного доступа до банальных ошибок, которые приводят к блокировке работы целого отдела.
Управление охватывает два взаимосвязанных пласта. Первый — служба как таковая: контроллеры домена, репликация, резервное копирование, параметры протокола LDAP, функциональные уровни. Второй — данные, ради которых служба существует: пользователи, группы, политики, права доступа. Разделение ответственности между владельцем службы и владельцами данных позволяет избежать ситуации, когда один администратор отвечает за всё сразу и не успевает ни за чем . Владелец службы планирует долгосрочное развитие инфраструктуры, а владельцы данных управляют содержимым каталога в рамках своих подразделений.
Отсутствие управляемого подхода проявляется постепенно. Сначала появляются мелкие неудобства: пользователь не может получить доступ к сетевой папке, потому что его учётная запись оказалась не в той группе. Затем накапливаются проблемы серьёзнее: репликация между площадками отстаёт на часы, резервные копии не проверялись месяцами, а пароли администраторов не менялись с момента установки системы. Каждый из этих симптомов указывает на пробелы в управлении, а не на отказ технологии.
Ключевые направления администрирования службы каталогов
Административная работа со службой каталогов делится на несколько направлений, каждое из которых требует регламента и регулярного контроля. Управление контроллерами домена включает их добавление и вывод из эксплуатации, назначение ролей, контроль производительности и доступности. Управление репликацией отвечает за топологию сайтов и подсетей, расписание синхронизации и мониторинг задержек. Управление резервным копированием гарантирует, что каталог можно восстановить после сбоя или ошибки администратора. Управление политиками безопасности определяет требования к паролям, блокировке учётных записей и аудиту событий.
Отдельного внимания требует управление LDAP-политиками. Протокол LDAP остаётся основным способом доступа к каталогу для приложений и операционных систем, и неверная настройка поведения запросов способна привести к отказу в обслуживании или утечке данных. По умолчанию все контроллеры домена в лесу используют единую политику, и отклонение от этого правила оправдано только в исключительных случаях, когда оно тщательно обосновано .
Управление базой данных каталога включает контроль роста, дефрагментацию и перемещение файлов при аппаратном обслуживании. Современные системы выполняют часть операций автоматически, однако администратор должен отслеживать аномальный рост, вызванный массовыми изменениями или ошибками в приложениях, и своевременно принимать меры .
- Управление контроллерами домена и их доступностью.
- Контроль топологии репликации и устранение задержек.
- Резервное копирование и проверка восстановления каталога.
- Настройка LDAP-политик и параметров службы.
- Управление функциональными уровнями леса и домена.
- Обслуживание базы данных и контроль её роста.
- Управление политиками безопасности через групповые политики.
Разграничение ролей и делегирование полномочий
Попытка сконцентрировать всё управление каталогом в руках одного администратора создаёт узкое место и повышает риски. Делегирование полномочий позволяет распределить обязанности между службой поддержки, администраторами подразделений и специалистами по безопасности. Сотрудник help desk получает право сбрасывать пароли и разблокировать учётные записи, но не может менять членство в привилегированных группах. Администратор филиала управляет пользователями своего подразделения, но не видит объекты других офисов. Специалист по безопасности контролирует аудит и политики, не вмешиваясь в повседневные операции.
Делегирование строится на модели ролей, а не на прямом назначении прав конкретным людям. Роль описывает набор разрешений, необходимых для выполнения функции, и назначается сотруднику при приёме на должность. При переводе или увольнении роль снимается, и права исчезают автоматически. Такой подход снижает риск накопления избыточных привилегий и упрощает аудит.
Структура организационных подразделений должна отражать административные границы, а не только формальную иерархию компании. Если подразделение имеет собственного администратора и собственные политики, его стоит выделить в отдельный организационный блок. Это позволяет применять групповые политики точечно и не связывать филиалы общей политикой, рассчитанной на головной офис .
Групповые политики как инструмент управления
Групповые политики остаются основным механизмом централизованной настройки пользовательских и компьютерных сред. Через них задаются требования к паролям, ограничения на запуск приложений, настройки безопасности и конфигурация рабочих мест. Однако обилие политик создаёт нагрузку на контроллеры домена и замедляет вход пользователей в систему. Разумная стратегия предполагает минимальное количество политик на корневом уровне, использование фильтрации по группам безопасности вместо сложных запросов WMI и понятные соглашения об именовании .
Каждая политика должна иметь владельца и причину существования. Политики, оставшиеся от старых проектов и никем не поддерживаемые, накапливаются и создают неопределённость. Периодический аудит позволяет выявить такие артефакты и удалить их, упростив систему и снизив риск конфликтов.
Мониторинг, аудит и реагирование на инциденты
Служба каталогов генерирует огромный объём событий: успешные и неудачные входы, изменения членства в группах, модификация объектов, ошибки репликации. Без системы сбора и анализа эти данные остаются невостребованными, а инциденты безопасности обнаруживаются с опозданием. Включение расширенного аудита через групповые политики и forwarding журналов в SIEM-систему позволяет выявлять подозрительную активность: попытки подбора паролей, входы в нерабочее время, изменения привилегированных групп.
Мониторинг доступности контроллеров домена и состояния репликации должен вестись непрерывно. Задержка репликации между площадками приводит к тому, что пользователь, сменивший пароль в головном офисе, не может войти в систему в филиале. Инструменты диагностики репликации позволяют обнаружить расхождения и устранить их до того, как они станут проблемой для сотрудников .
Регулярные проверки здоровья каталога — ежеквартальная практика для зрелых организаций. Они включают анализ уровня патчей контроллеров, сходимости репликации, согласованности групповых политик, состояния DNS и гигиены привилегированных учётных записей. Такой аудит выявляет накопившиеся отклонения и позволяет спланировать работы до возникновения аварийной ситуации .
- Включение расширенного аудита событий безопасности.
- Передача журналов в SIEM для корреляционного анализа.
- Непрерывный мониторинг доступности контроллеров домена.
- Контроль задержек репликации между площадками.
- Ежеквартальные проверки здоровья каталога.
- Аудит привилегированных групп и учётных записей.
Специфика управления в гетерогенной среде
Современная инфраструктура редко ограничивается одной операционной системой. Linux-серверы и рабочие станции нуждаются в аутентификации через каталог наравне с Windows-устройствами, и управление такой средой требует поддержки стандартных протоколов. LDAP и Kerberos обеспечивают совместимость, но их корректная настройка на разных платформах требует внимания к деталям: путям к базам данных, схемам именования, политикам паролей.
В России с 2022 года активно развиваются отечественные службы каталогов, ориентированные на импортозамещение Microsoft Active Directory. Решения вроде ALD Pro от «Группы Астры» предлагают управление пользователями, групповыми политиками, репликацией и интеграцию с существующей инфраструктурой Active Directory на период миграции . Такие продукты включают инструменты синхронизации, двусторонние доверительные отношения и графический интерфейс, снижающий зависимость от скриптов и глубоких знаний Linux.
Выбор между сохранением существующей службы каталогов и переходом на альтернативу определяется не только санкционными рисками, но и реальными потребностями инфраструктуры. Гетерогенная среда с большим количеством Linux-систем может выиграть от решения, изначально ориентированного на эти платформы. Организация, глубоко интегрированная с Windows и Microsoft-приложениями, оценивает стоимость миграции и совместимость приложений. Управление каталогом в любом случае требует понимания протоколов и принципов, а не только умения нажимать кнопки в интерфейсе.
Интеграция приложений и сервисов
Каталог существует не сам по себе, а для того, чтобы приложения могли использовать его данные для аутентификации и авторизации. Корпоративная почта, системы документооборота, VPN, веб-порталы и десятки других сервисов обращаются к каталогу через LDAP или Kerberos. Каждая интеграция требует настройки, и ошибки в ней приводят к тому, что пользователи не могут войти в нужное приложение или получают избыточные права.
Управление интеграциями включает ведение реестра приложений, подключённых к каталогу, контроль учётных записей сервисов и регулярную проверку того, что приложения используют актуальные параметры подключения. При смене пароля сервисной учётной записи или изменении схемы каталога приложения могут перестать работать, и без реестра найти причину сбоя становится сложно.
Восстановление после сбоев и планирование непрерывности
Резервное копирование каталога отличается от резервного копирования обычных файловых серверов. Восстановление контроллера домена требует понимания ролей, состояния репликации и рисков повторного появления удалённых объектов. Авторитетное восстановление, при котором восстановленные данные перезаписывают актуальные на других контроллерах, применяется только в особых случаях и требует специальных процедур. Некорректное восстановление способно распространить устаревшие или удалённые объекты по всей инфраструктуре.
План непрерывности должен учитывать сценарии потери контроллера домена, повреждения базы данных, ошибки администратора, приведшей к массовому удалению объектов, и отказа площадки целиком. Для каждого сценария определяются целевое время восстановления и целевая точка восстановления, а процедуры проверяются на практике, а не только описываются в документации. Резервная копия, которая никогда не проверялась, не считается резервной копией.
- Регулярное резервное копирование состояния системы контроллеров домена.
- Проверка процедур восстановления на тестовой среде.
- Документирование сценариев авторитетного и неавторитетного восстановления.
- Контроль целостности резервных копий.
- Планирование действий при отказе площадки или сегмента сети.
- Обучение администраторов процедурам восстановления.
Организационные аспекты и зрелость процессов
Технические инструменты управления каталогом работают только в связке с организационными процессами. Изменения в каталоге должны проходить через процедуру согласования, особенно если речь идёт о привилегированных группах или политиках безопасности. Заявки на создание учётных записей, изменение прав и отключение при увольнении сотрудников подчиняются регламенту, а не устным договорённостям.
Зрелость управления каталогом проявляется в том, насколько предсказуемо система реагирует на типовые события. Приём нового сотрудника, перевод между отделами, увольнение, подключение нового приложения, изменение политики безопасности — для каждого из этих событий существует описанный процесс с ответственными и сроками. Чем меньше исключений и ручных вмешательств, тем ниже риск ошибок и выше доверие к инфраструктуре.
Документация остаётся недооценённым инструментом управления. Схема организационных подразделений, топология репликации, перечень привилегированных групп, реестр интегрированных приложений, процедуры восстановления — эти артефакты позволяют новым сотрудникам быстрее войти в курс дела, а опытным администраторам — действовать без импровизации в нештатной ситуации. Актуализация документации включается в регулярные процессы, а не откладывается до момента, когда она срочно понадобится.
Практические ориентиры для выстраивания управления
Начинать имеет смысл с инвентаризации существующей среды. Необходимо зафиксировать количество контроллеров домена, их версии и роли, топологию сайтов и подсетей, перечень привилегированных групп и их участников, интегрированные приложения и используемые ими протоколы. Эта картина выявляет пробелы и приоритеты задолго до того, как они проявятся в виде инцидентов.
Следующий шаг — определение целевой модели разграничения ролей и делегирования. Даже в небольшой организации стоит разделить обязанности между тем, кто управляет службой, и тем, кто управляет данными. По мере роста это разделение становится естественным, а не вынужденным.
Автоматизация рутинных операций снижает нагрузку на администраторов и уменьшает количество ошибок. Создание учётных записей по шаблонам, автоматическое отключение сотрудников при увольнении через интеграцию с HR-системой, регулярные отчёты о состоянии репликации и резервных копий — эти меры освобождают время для более сложных задач и делают управление предсказуемым.
- Провести инвентаризацию контроллеров домена, сайтов и привилегированных групп.
- Определить владельцев службы и владельцев данных.
- Описать модель ролей и делегировать полномочия по принципу минимальной достаточности.
- Внедрить регулярный мониторинг репликации и резервного копирования.
- Автоматизировать типовые операции по созданию и отключению учётных записей.
- Вести документацию и обновлять её при каждом значимом изменении.
- Проводить ежеквартальные проверки здоровья каталога и аудит привилегий.
Управление службой каталогов остаётся областью, где технологии и процессы неразделимы. Стабильность аутентификации, безопасность доступа и предсказуемость ИТ-инфраструктуры зависят от того, насколько системно выстроены администрирование, мониторинг, делегирование и планирование восстановления. Внимание к этим аспектам превращает каталог из источника периодических сбоев в надёжный фундамент, на котором строится вся корпоративная среда.